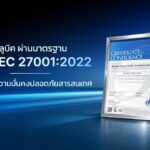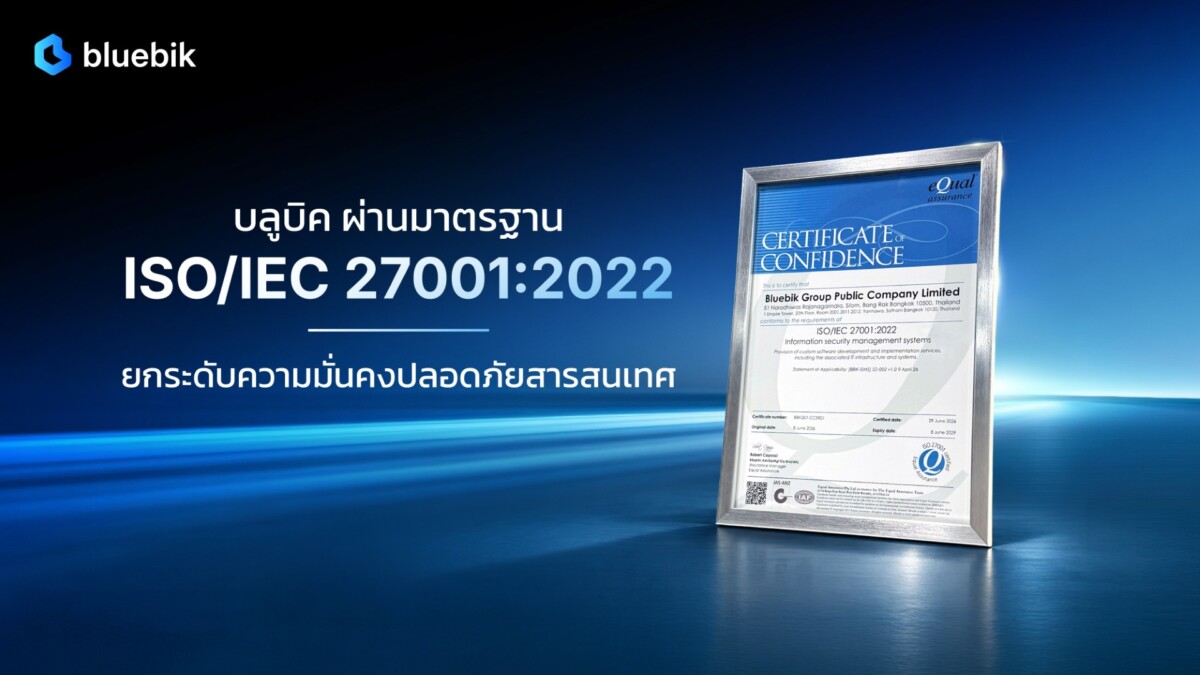
บริษัท บลูบิค กรุ๊ป จำกัด (มหาชน) หรือ BBIK ที่ปรึกษาชั้นนำด้านดิจิทัลทรานส์ฟอร์เมชันระดับองค์กรธุรกิจ ประกาศความสำเร็จครั้งสำคัญในการยกระดับมาตรฐานความมั่นคงปลอดภัยสารสนเทศสู่ระดับสากล ด้วยการผ่านการรับรองมาตรฐาน ISO/IEC 27001:2022 สำหรับระบบบริหารจัดการความมั่นคงปลอดภัยสารสนเทศ (Information Security Management System: ISMS) สะท้อนความมุ่งมั่นในการบริหารจัดการความเสี่ยงด้านข้อมูลอย่างเป็นระบบ และสร้างรากฐานความไว้วางใจให้กับลูกค้าและพันธมิตรทางธุรกิจ
มาตรฐาน ISO/IEC 27001:2022 ฉบับล่าสุดนี้ มุ่งเน้นการกำกับดูแลความมั่นคงปลอดภัยสารสนเทศแบบครอบคลุมทั้ง 3 มิติหลัก ได้แก่ บุคลากร กระบวนการทำงาน และโครงสร้างเทคโนโลยี โดยเน้นการประเมินและบริหารจัดการความเสี่ยงเชิงรุกอย่างต่อเนื่องตามหลักสากล เพื่อรักษาความลับของข้อมูล (Confidentiality) ความถูกต้องครบถ้วนของข้อมูล (Integrity) ตลอดจนความพร้อมใช้งานของระบบและข้อมูล (Availability)
เนื่องจากบริการที่ปรึกษาด้านดิจิทัลทรานส์ฟอร์เมชันของบลูบิคมีความเกี่ยวข้องโดยตรงกับระบบเทคโนโลยี ข้อมูลสำคัญ และกระบวนการทางธุรกิจขององค์กรชั้นนำในหลากหลายอุตสาหกรรม การดำเนินงานภายใต้กรอบมาตรฐานดังกล่าวจึงช่วยเสริมขีดความสามารถในการควบคุมความเสี่ยงด้านไซเบอร์และการกำกับดูแลข้อมูลอย่างโปร่งใส มีธรรมาภิบาล พร้อมรองรับความต่อเนื่องในการดำเนินธุรกิจของลูกค้าได้อย่างมีประสิทธิภาพ
การผ่านการรับรองในครั้งนี้ถือเป็นหมุดหมายสำคัญของ BBIK ในการตอกย้ำจุดยืนทางธุรกิจที่ให้ความสำคัญสูงสุดกับจรรยาบรรณ ธรรมาภิบาล และความรับผิดชอบต่อข้อมูลของลูกค้า เพื่อขับเคลื่อนความร่วมมือทางธุรกิจและสร้างคุณค่าร่วมกับพันธมิตรในระยะยาวอย่างมั่นคง
ผู้สนใจสามารถศึกษารายละเอียดเพิ่มเติมได้ที่เว็บไซต์ www.bluebik.com หรือติดตามผ่านช่องทางโซเชียลมีเดีย Facebook Page: Bluebik Group และ LinkedIn: Bluebik Group
–วีเอสที อีซีเอส กางโรดแมปรับมือชิปขาดตลาด พร้อมลุยตลาด Physical AI ชูโซลาร์เซลล์โตแรง 300%