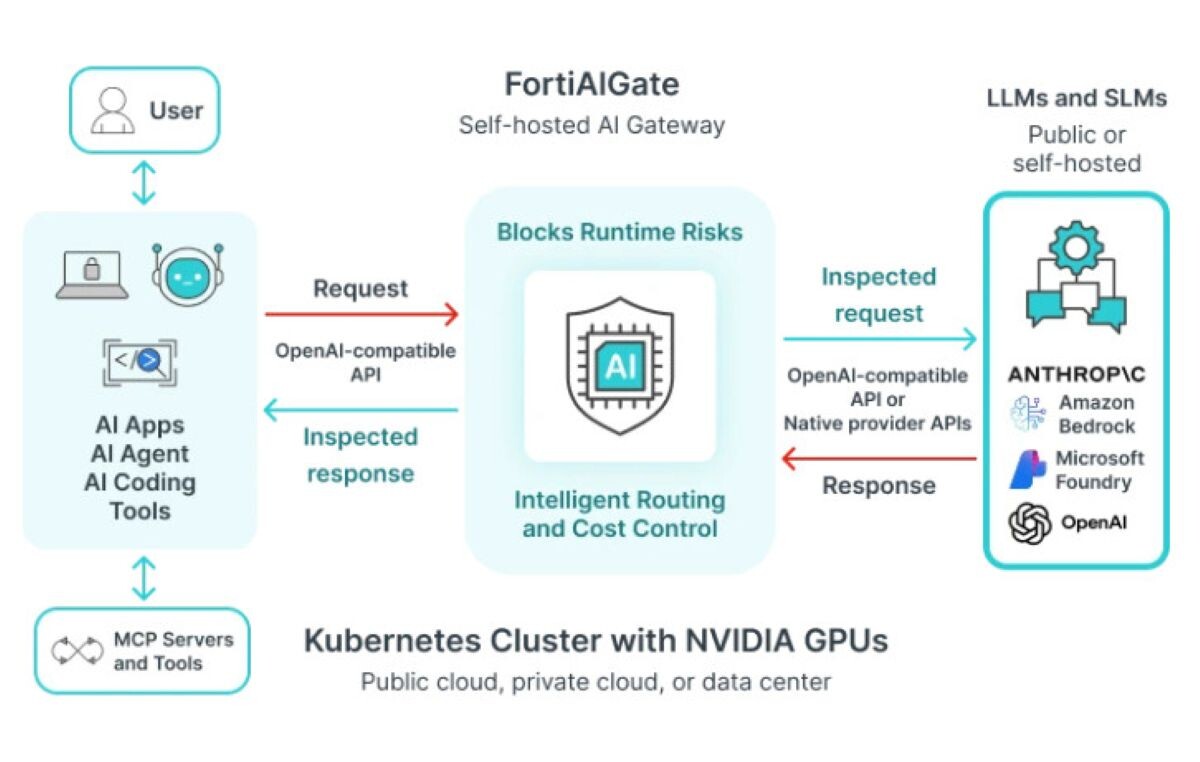
เมื่อ Generative AI และ AI Agent ก้าวเข้ามาเป็นส่วนหนึ่งของระบบธุรกิจ เครื่องมือรักษาความปลอดภัยเครือข่ายแบบดั้งเดิมที่ตรวจจับเพียง IP หรือมัลแวร์ซิกเนเจอร์ จึงไม่เพียงพอที่จะรับมือกับความเสี่ยงที่ซ่อนอยู่ในชุดคำสั่งและการโต้ตอบของระบบอัจฉริยะ ล่าสุด ฟอร์ติเน็ต (Fortinet) ได้ประกาศเปิดตัว FortiGuard Inline AI Security Service บริการรักษาความปลอดภัย AI ผ่านระบบคลาวด์ตัวใหม่ล่าสุด เพื่อยกระดับไฟร์วอลล์ FortiGate ให้สามารถตรวจจับ ควบคุม และสกัดกั้นภัยคุกคามจากการใช้งาน AI ได้แบบเรียลไทม์ โดยองค์กรไม่จำเป็นต้องลงทุนติดตั้งโครงสร้างพื้นฐานด้านความปลอดภัยแยกต่างหาก
บริการใหม่นี้พัฒนาต่อยอดจากนวัตกรรม FortiAIGate ร่วมกับการดึงเทคโนโลยีขั้นสูงที่ได้จากการเข้าซื้อกิจการ Virtue AI เข้ามาผสานการทำงาน เพื่อจัดการปัญหาช่องโหว่ด้านความปลอดภัยของโมเดลภาษาขนาดใหญ่ (LLMs), ระบบตัวแทนอัตโนมัติ (AI Agents) และเครื่องมือเชื่อมต่ออย่าง Model Context Protocol (MCP) ทำให้ผู้ดูแลระบบสามารถมองเห็นกิจกรรมของ AI ภายในองค์กรได้อย่างโปร่งใส สกัดภัยคุกคามเฉพาะทาง และหยุดการรั่วไหลของข้อมูลลับได้อย่างแม่นยำ
ไมเคิล ซี ผู้ก่อตั้ง ประธาน และประธานเจ้าหน้าที่ฝ่ายเทคโนโลยีของฟอร์ติเน็ต ระบุว่า การเติบโตอย่างรวดเร็วของ AI ทำให้องค์กรต้องการระบบรักษาความปลอดภัยที่ขยายตัวตามได้ทัน การต่อยอดประสิทธิภาพบน FortiGate ช่วยให้ลูกค้าเข้าถึงระบบความปลอดภัย AI ได้ทันทีผ่านโครงสร้างพื้นฐานเดิม ขณะเดียวกัน FortiAIGate ก็มอบความยืดหยุ่นให้องค์กรสามารถเลือกติดตั้งระบบในสภาพแวดล้อมตนเอง เพื่อตอบโจทย์เรื่องต้นทุน ประสิทธิภาพ ความเป็นส่วนตัว และอธิปไตยทางข้อมูล (Data Sovereignty) ได้อย่างสมบูรณ์
สกัดภัยคุกคามระดับลึก ตรวจสอบเนื้อหา AI แบบเรียลไทม์
หัวใจสำคัญของ FortiGuard Inline AI คือการทำหน้าที่เป็นจุดควบคุมความปลอดภัยขั้นสูง ซึ่งก้าวล้ำไปกว่าการตรวจจับ Shadow AI หรือการทำ Data Loss Prevention (DLP) แบบทั่วไป ระบบสามารถตรวจสอบพรอมต์ (Prompts) และผลลัพธ์คำตอบจากโมเดลได้แบบเรียลไทม์ ทั้งในรูปแบบข้อความ รูปภาพ เสียง วิดีโอ ตลอดจนโค้ดโปรแกรม ด้วยค่าความหน่วงต่ำและความแม่นยำสูง
นอกจากนี้ ยังมาพร้อมขีดความสามารถในการตรวจจับข้อมูลระบุตัวบุคคล (PII) และข้อมูลลับขององค์กรได้ถึง 35 ประเภท ช่วยให้ระบบสามารถแจ้งเตือน ปฏิเสธ หรือทำเครื่องหมายปกปิด (Masking) ข้อมูลสำคัญได้ทันทีก่อนที่จะถูกส่งออกไปภายนอก ป้องกันการเกิดข้อมูลรั่วไหลตั้งแต่ต้นทาง
ควบคุมค่าใช้จ่าย สกัดการโจมตี Denial-of-Wallet
นอกเหนือจากมิติด้านความปลอดภัย บริการดังกล่าวยังทำหน้าที่กำกับดูแลการใช้งานและงบประมาณด้าน AI ของแต่ละแผนกได้อย่างเป็นรูปธรรม องค์กรสามารถกำหนดสิทธิ์การเข้าถึงโมเดล ตั้งเพดานงบประมาณ วงเงินค่าใช้จ่าย และจำกัดอัตราการประมวลผลตามโปรเจกต์หรือผู้ใช้งาน โดยระบบจะแจ้งเตือนและระงับคำขอทันทีเมื่อมีแนวโน้มเกินงบ
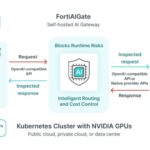
จุดเด่นสำคัญคือการป้องกันการโจมตีรูปแบบใหม่อย่าง Denial-of-Wallet ซึ่งเป็นการส่งพรอมต์อันตรายเข้ามาก่อกวนเพื่อผลาญทรัพยากรโทเคนและขุมพลัง GPU ระบบจะบล็อกคำขอเหล่านี้ก่อนถูกประมวลผล พร้อมเปิดใช้งานระบบจัดสรรเส้นทางอัจฉริยะ (Intelligent Routing) เพื่อส่งคำขอไปยังโมเดลที่เหมาะสมที่สุดตามเกณฑ์นโยบายและต้นทุน โดยไม่ต้องแก้ไขสถาปัตยกรรมของแอปพลิเคชันเดิม
ยกระดับการกำกับดูแล พร้อมทางเลือกติดตั้งที่ตอบโจทย์อธิปไตยข้อมูล
ระบบยังรองรับการปฏิบัติตามกฎหมายและมาตรฐานสากล ด้วยเทมเพลตนโยบายสำเร็จรูปมากกว่า 50 รายการ ครอบคลุมกฎหมายความเป็นส่วนตัว กรอบการกำกับดูแล AI และข้อบังคับในแต่ละอุตสาหกรรม พร้อมเก็บบันทึกประวัติ (Log) ของพรอมต์ เอาต์พุต และการเรียกใช้ API ของเอเจนต์ต่างๆ ทั่วทั้งองค์กรไว้อย่างครบถ้วน
สำหรับองค์กรที่มีข้อกำหนดความเข้มงวดด้านความเป็นส่วนตัวและอธิปไตยทางข้อมูลสูง สามารถเลือกติดตั้ง FortiAIGate ได้เองภายในศูนย์ข้อมูล (On-Premises) หรือบนระบบคลาวด์ส่วนตัว โดยรันบนสถาปัตยกรรม Kubernetes ที่ทำงานร่วมกับหน่วยประมวลผล GPU ของ NVIDIA เพื่อให้การประมวลผลพรอมต์ ข้อมูล และบันทึกการใช้งานทั้งหมดยังคงอยู่ภายใต้การควบคุมขององค์กรอย่างเบ็ดเสร็จ
วิลล์ ทาวน์เซนด์ หัวหน้านักวิเคราะห์จาก LoneStar Advisory & Research ชี้ว่า การผสานรวมเครื่องมือด้านความปลอดภัย AI การกำกับดูแล การคุมงบประมาณ และการตรวจสอบเอเจนต์เข้าไว้ในเกตเวย์เดียวของฟอร์ติเน็ต ช่วยลดความซับซ้อนในการจัดการระบบของฝ่ายไอทีได้อย่างมีนัยสำคัญ ส่งผลให้องค์กรสามารถนำเทคโนโลยี AI มาประยุกต์ใช้งานเชิงพาณิชย์ได้อย่างมั่นใจ ปลอดภัย และสอดคล้องกับกรอบกฎหมายอย่างแท้จริง