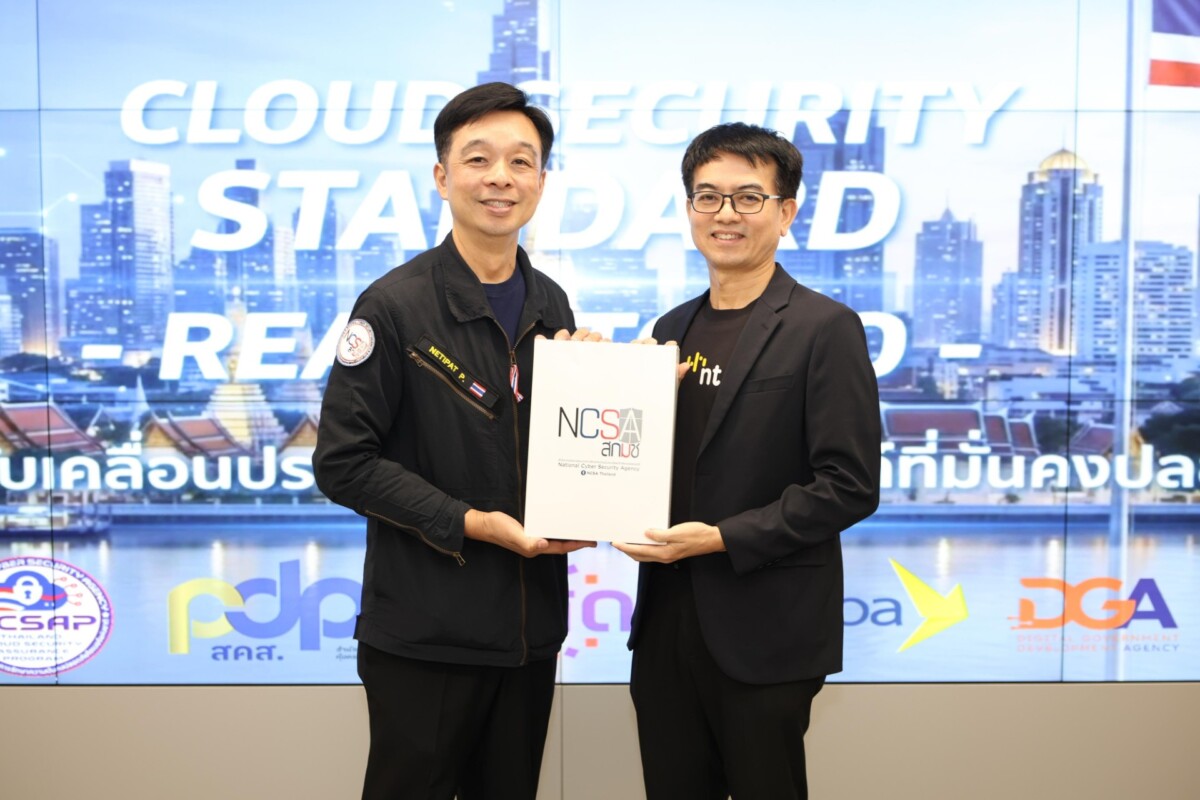
บริษัท โทรคมนาคมแห่งชาติ จำกัด (มหาชน) หรือ NT รัฐวิสาหกิจผู้ให้บริการคลาวด์รายใหญ่และผู้ดูแลระบบคลาวด์กลางภาครัฐ (GDCC) ประกาศปรับแนวคิดการให้บริการจากเดิมที่เน้นการเข้าถึงทรัพยากร (Cloud First) สู่การมุ่งเน้นความปลอดภัยเป็นหัวใจสำคัญควบคู่กัน (Cloud Security First) เพื่อตอบสนองต่อสถานการณ์ภัยไซเบอร์ที่ทวีความรุนแรงและใกล้ตัวองค์กรมากขึ้น พร้อมเดินหน้ายกระดับความเชื่อมั่นให้แก่โครงสร้างพื้นฐานดิจิทัลของประเทศ
ดร.ยุทธศาสตร์ นิธิไพจิตร ผู้ช่วยกรรมการผู้จัดการใหญ่กลุ่มดิจิทัล NT เปิดเผยในงานเสวนา “Enabling Cloud with Trust” จัดโดยสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) เนื่องในโอกาสเปิดตัวมาตรฐานด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ระบบคลาวด์ พ.ศ. 2567 ว่า มาตรฐานใหม่ของ สกมช. ซึ่งมีผลบังคับใช้ตั้งแต่วันที่ 10 กันยายน 2569 เป็นหมุดหมายสำคัญในการยกระดับความปลอดภัยระบบคลาวด์ของไทยอย่างครบวงจร ครอบคลุมตั้งแต่ผู้ให้บริการ ผู้ใช้บริการ ไปจนถึงผู้ใช้งานระดับบุคคล (User)
สำหรับการดำเนินงานของ NT นอกจากกระบวนการประเมินตนเองแล้ว ยังให้ความสำคัญกับการตรวจประเมินโดยผู้ประเมินอิสระ (Third Party) เพื่อยืนยันความสอดคล้องกับข้อกำหนดของ สกมช. และมาตรฐานสากล โดยปัจจุบัน NT ผ่านการรับรองมาตรฐานสำคัญรอบด้าน ได้แก่ ISO/IEC 27001:2022 ด้านการจัดการความมั่นคงปลอดภัยสารสนเทศ, ISO/IEC 27701:2019 ด้านการจัดการข้อมูลความเป็นส่วนตัว, CSA STAR Certification การรับรองความปลอดภัยสำหรับบริการคลาวด์, ISO/IEC 27017:2015 การควบคุมความปลอดภัยบนคลาวด์ และ ISO/IEC 27018:2019 การคุ้มครองข้อมูลส่วนบุคคลบนคลาวด์สาธารณะ ซึ่งการมีมาตรฐานและผู้ตรวจประเมินของ สกมช. จะช่วยให้ผู้ให้บริการคลาวด์ในประเทศเข้ารับการประเมินได้สะดวกยิ่งขึ้น
ดร.ยุทธศาสตร์ ชี้ว่า ความปลอดภัยบนคลาวด์ไม่ได้ขึ้นอยู่กับโครงสร้างพื้นฐานของผู้ให้บริการเพียงฝ่ายเดียว แต่หน่วยงานผู้ใช้บริการซึ่งเป็นเจ้าของข้อมูลและผู้ใช้งานระบบมีบทบาทสำคัญอย่างยิ่งต่อการผลักดันระบบนิเวศคลาวด์ (Cloud Ecosystem) ที่เชื่อมั่นได้ ที่ผ่านมา NT จึงมุ่งส่งเสริมให้องค์กรผู้ใช้บริการปรับเปลี่ยนทัศนคติและสร้างวัฒนธรรมความปลอดภัยไซเบอร์ เพื่อลดพฤติกรรมเสี่ยงที่เป็นต้นตอของภัยคุกคาม เช่น การติดตั้งซอฟต์แวร์ผิดกฎหมายที่นำไปสู่มัลแวร์ หรือการรั่วไหลของชื่อผู้ใช้งานและรหัสผ่าน
ผลจากการนำมาตรฐานมากำกับดูแลและการทำงานร่วมกับหน่วยงานรัฐบนระบบ GDCC ในการปฏิบัติตามมาตรฐาน ISO 27001 ส่งผลให้บุคลากรไอทีตระหนักถึงความเสี่ยงและความเสียหายจากการโจมตีทางไซเบอร์มากขึ้น และปรับเปลี่ยนแนวทางการใช้งานข้อมูลอย่างปลอดภัยอย่างเห็นได้ชัด การวางรากฐานด้าน Cloud Security ร่วมกันในวันนี้ถือเป็นภารกิจเร่งด่วนเพื่อเสริมเกราะป้องกันให้แก่ระบบนิเวศคลาวด์ของไทย ทั้งต่อภัยไซเบอร์ในปัจจุบันและการก้าวสู่ยุคควอนตัมที่องค์กรต่างๆ จะเผชิญความเสี่ยงจากการโจมตีโดยเอไอในอนาคต
–LINE ประเทศไทย ผนึก สตช. ยกระดับเตือนภัยไซเบอร์ผ่าน LINE TODAY เข้าถึงคนไทยกว่า 40 ล้านคนต่อเดือน