ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ออกโรงเตือนองค์กรไทยรับมือภัยคุกคามทางไซเบอร์ที่ทวีความรุนแรงและซับซ้อนยิ่งขึ้น หลังพบข้อมูลสถิติที่น่ากังวลว่าองค์กรในประเทศไทยถูกโจมตีทางไซเบอร์เฉลี่ยสูงกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ ซึ่งสูงกว่าค่าเฉลี่ยทั่วโลกถึง 164% ส่งผลให้ไทยก้าวขึ้นสู่กลุ่ม 10 ประเทศแรกของโลกที่ถูกโจมตีด้วยมัลแวร์เรียกค่าไถ่หรือ Ransomware มากที่สุดในช่วงไตรมาสแรกของปี 2569
สถานการณ์การโจมตียุคปัจจุบันสะท้อนว่า แฮกเกอร์ไม่ได้พุ่งเป้าไปที่การขโมยข้อมูลเพื่อเรียกค่าไถ่เพียงอย่างเดียว แต่เริ่มแทรกซึมเข้าสู่ระบบควบคุมเครื่องจักรและโครงสร้างพื้นฐานทางกายภาพ (OT: Operational Technology) ซึ่งอาจกระทบต่อระบบสาธารณูปโภค ความปลอดภัยในชีวิตประจำวันของประชาชน และเสี่ยงทำให้สายการผลิตในภาคอุตสาหกรรมต้องหยุดชะงัก โดยพบว่าภาคการผลิตของไทยตกเป็นเป้าหมาย Ransomware สูงถึง 37% ควบคู่ไปกับโครงสร้างพื้นฐานสำคัญ เช่น ด้านพลังงาน สาธารณสุข การเงิน และกลุ่มธุรกิจ SME ที่อาจกลายเป็นสะพานเชื่อมเพื่อเจาะระบบต่อไปยังองค์กรขนาดใหญ่
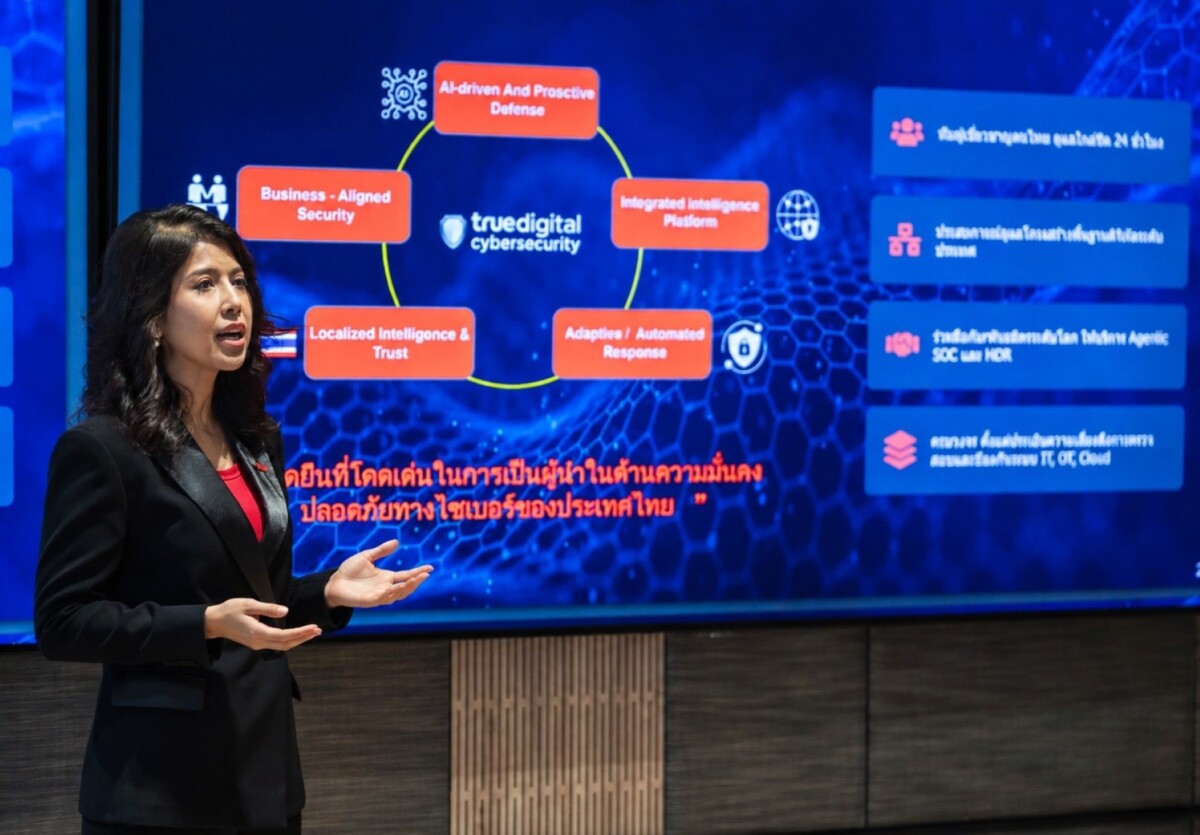
ฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ระบุว่า แม้องค์กรจะมีระบบรักษาความปลอดภัยที่ตรวจจับและสกัดกั้นภัยคุกคามได้บางส่วน แต่ผู้ไม่หวังดีมักปรับกลยุทธ์ด้วยการแฝงตัวผ่านบัญชีผู้ใช้งานจริง (Legitimate Accounts) เครือข่ายเชื่อมต่อที่องค์กรไว้วางใจ หรืออุปกรณ์ที่ขาดการดูแลด้านความปลอดภัย เพื่อเจาะลึกเข้าไปยังเซิร์ฟเวอร์หลักและทำลายระบบสำรองข้อมูล (Backup) จนทำให้ธุรกิจไม่สามารถดำเนินการต่อได้
เพื่อลดผลกระทบทางธุรกิจและรักษาความต่อเนื่องในการดำเนินงาน องค์กรไทยจำเป็นต้องเปลี่ยนกรอบความคิดจากการเน้น “การป้องกันเพียงอย่างเดียว” ไปสู่การสร้าง “Cyber Resilience” หรือขีดความสามารถในการรับมือและฟื้นตัวจากเหตุการณ์ไม่คาดคิด โดยขับเคลื่อนผ่าน 4 เสาหลักสำคัญ ได้แก่
- มองเห็น (Visibility): มองเห็นความเสี่ยงอย่างรอบด้าน ครอบคลุมทั้งระบบ IT, ระบบปฏิบัติการทางกายภาพ (OT) และระบบคลาวด์
- ตรวจจับเร็ว (Fast Detection): เฝ้าระวังพฤติกรรมผิดปกติตลอด 24 ชั่วโมง และนำเทคโนโลยีปัญญาประดิษฐ์เข้ามาช่วยวิเคราะห์ความผิดปกติแบบเรียลไทม์
- ตอบสนองทัน (Prompt Response): มีแผนรับมือเหตุการณ์ที่ผ่านการซักซ้อมจริง และมีขั้นตอนการตัดสินใจที่ชัดเจนเมื่อเกิดการโจมตี
- กู้คืนได้จริง (Effective Recovery): จัดเตรียมระบบสำรองข้อมูลที่แยกส่วนออกจากเครือข่ายหลักอย่างชัดเจน และผ่านการทดสอบกู้คืนข้อมูลจริงอย่างสม่ำเสมอ
นอกจากนี้ การรับมือภัยไซเบอร์ที่ขับเคลื่อนด้วยเทคโนโลยีของฝั่งแฮกเกอร์ จำเป็นต้องใช้กลยุทธ์ “AI สู้ AI” โดย ทรู ดิจิทัล ไซเบอร์ซิเคียวริตี้ ได้นำเทคโนโลยี Agentic AI เข้ามายกระดับขีดความสามารถของศูนย์ปฏิบัติการความปลอดภัยไซเบอร์ (SOC: Security Operations Center) เพื่อช่วยกรอง วิเคราะห์สัญญาณเตือนภัยจำนวนมหาศาล และตรวจจับความผิดปกติได้อย่างรวดเร็ว ขณะเดียวกันยังคงผสานความเชี่ยวชาญของทีมบุคลากรไทยในการสืบสวนเชิงลึกและประเมินความเสี่ยงที่ซับซ้อน ครอบคลุมการดูแลความมั่นคงปลอดภัยแบบครบวงจรตั้งแต่การประเมิน ป้องกัน ตรวจจับ รับมือ จนถึงการกู้คืนระบบ เพื่อช่วยให้ภาคธุรกิจไทยก้าวผ่านความเสี่ยงและดำเนินงานได้อย่างต่อเนื่อง
–ฟอร์ติเน็ตเปิดตัว FortiGuard Inline AI ป้องกันภัยคุกคามและคุมข้อมูลรั่วไหลผ่าน FortiGate โดยตรง